2026年11月2日時点で、セキュリティ対策評価制度(正式名はサプライチェーン強化に向けたセキュリティ対策評価制度、略称はSCS評価制度)は、取引先に示すセキュリティ対策の段階を★3と★4で確かめる任意の制度で、IPA(情報処理推進機構)は登録申請の受付を2027年3月に始める予定です(IPA「よくある質問」Q1-1・Q1-3)。★3は要求事項26件で有効期間1年、★4は43件で3年です。
取引先から「★を取る予定はありますか」と聞かれても、受付が始まるまでは★を取ることはできません。ただ、準備の材料はそろってきました。IPAは2026年10月28日に、自己評価の手順を書いたガイドと、対策の考え方を書いた解説書を公開しています(IPA「要求事項・評価基準」)。つまり、自社がどこまでできているかは、もう自分たちで見られます。
この記事は、経済産業省とIPAの公表資料を読んで、段階の違い、費用、取引先への答え方、準備の順番、使える支援を中小企業の目線で整理したものです。どの資料も、2026年11月2日時点の公開内容を取得して読みました。資料から引いた「」内の文は原文のままで、それ以外は編集部がまとめた文です。
セキュリティ対策評価制度とは|誰が作り、何を確かめる制度か
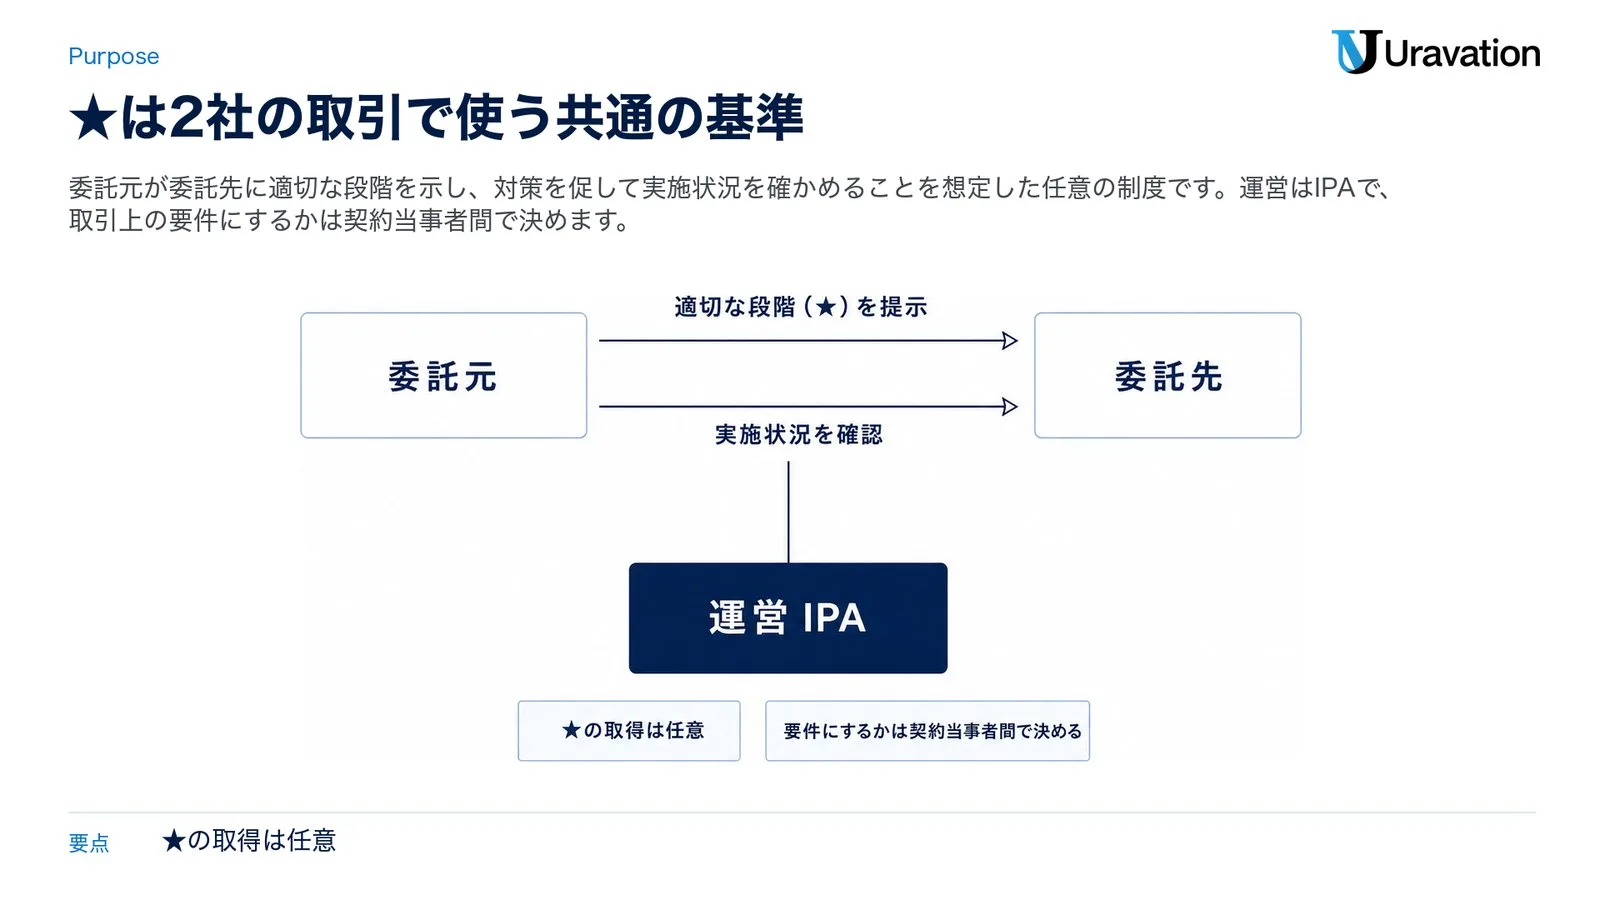
制度の根拠は、経済産業省と内閣官房国家サイバー統括室が2026年3月に公表した制度構築方針です。運営はIPAが担い、両省庁が監督します(IPA「SCS評価制度の詳細情報」)。背景にあるのは、発注する側と受ける側の両方の困りごとです。発注側からは委託先の対策が見えにくい。受ける側は、取引先ごとに違うチェックリストを求められて負担が重い。そこで共通の基準を作り、2社間の取引契約などで、委託元が委託先に適切な段階(★)を示して、対策を促し、実施状況を確かめる。これが制度の想定する使われ方です(IPA「SCS評価制度」)。
| 項目 | 2026年11月2日に読んだ公表内容 |
|---|---|
| 正式名 | サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度) |
| 運営・監督 | IPAが運営し、経済産業省と内閣官房国家サイバー統括室が監督 |
| 対象の会社 | 業種や企業規模を問わない。取引先の要請がなくても自主的に取得できる(IPA FAQ Q1-2) |
| 任意か義務か | ★の取得は任意。取引上の要件にするかは契約当事者間で決める(IPA FAQ Q1-3) |
| 段階 | ★3・★4。★5は要求事項も開始時期も決まっていない(IPA FAQ Q1-7) |
| 対象の範囲 | IT基盤(クラウド環境で運用するものを含む)。製造環境などの制御(OT)システムや、発注元に提供する製品は直接の対象としない |
| 受付の開始 | ★3・★4とも2027年3月を予定(IPA FAQ Q1-1) |
| 公表のされ方 | ★3や★4を取得した企業はIPAのWebサイトで公開される(IPA FAQ Q3-4) |
もう一つ、押さえておきたい性格があります。この制度は対策の状況を見えるようにするもので、会社に順位を付ける格付けではありません(IPA「SCS評価制度概要説明資料」)。同じ資料は、★が示すのは取得や更新の時点で水準を満たしていることで、インシデントに対して完全な安全を保証するものではない、とも書いています。★を取れば攻撃されない、という話ではないのです。
★3と★4の違い|要求事項の数と、確かめる人
違いは件数だけではありません。想定する攻撃も、確かめる人も変わります。
| 項目 | ★3 | ★4 |
|---|---|---|
| 想定する脅威 | 広く認知された脆弱性等を悪用する一般的なサイバー攻撃 | 供給停止などでサプライチェーンに大きな影響をもたらす企業への攻撃、機密情報など情報漏えいの影響が大きい資産への攻撃 |
| 対策の考え方 | 全てのサプライチェーン企業が最低限実装すべき対策 | サプライチェーン企業等が標準的に目指すべき対策 |
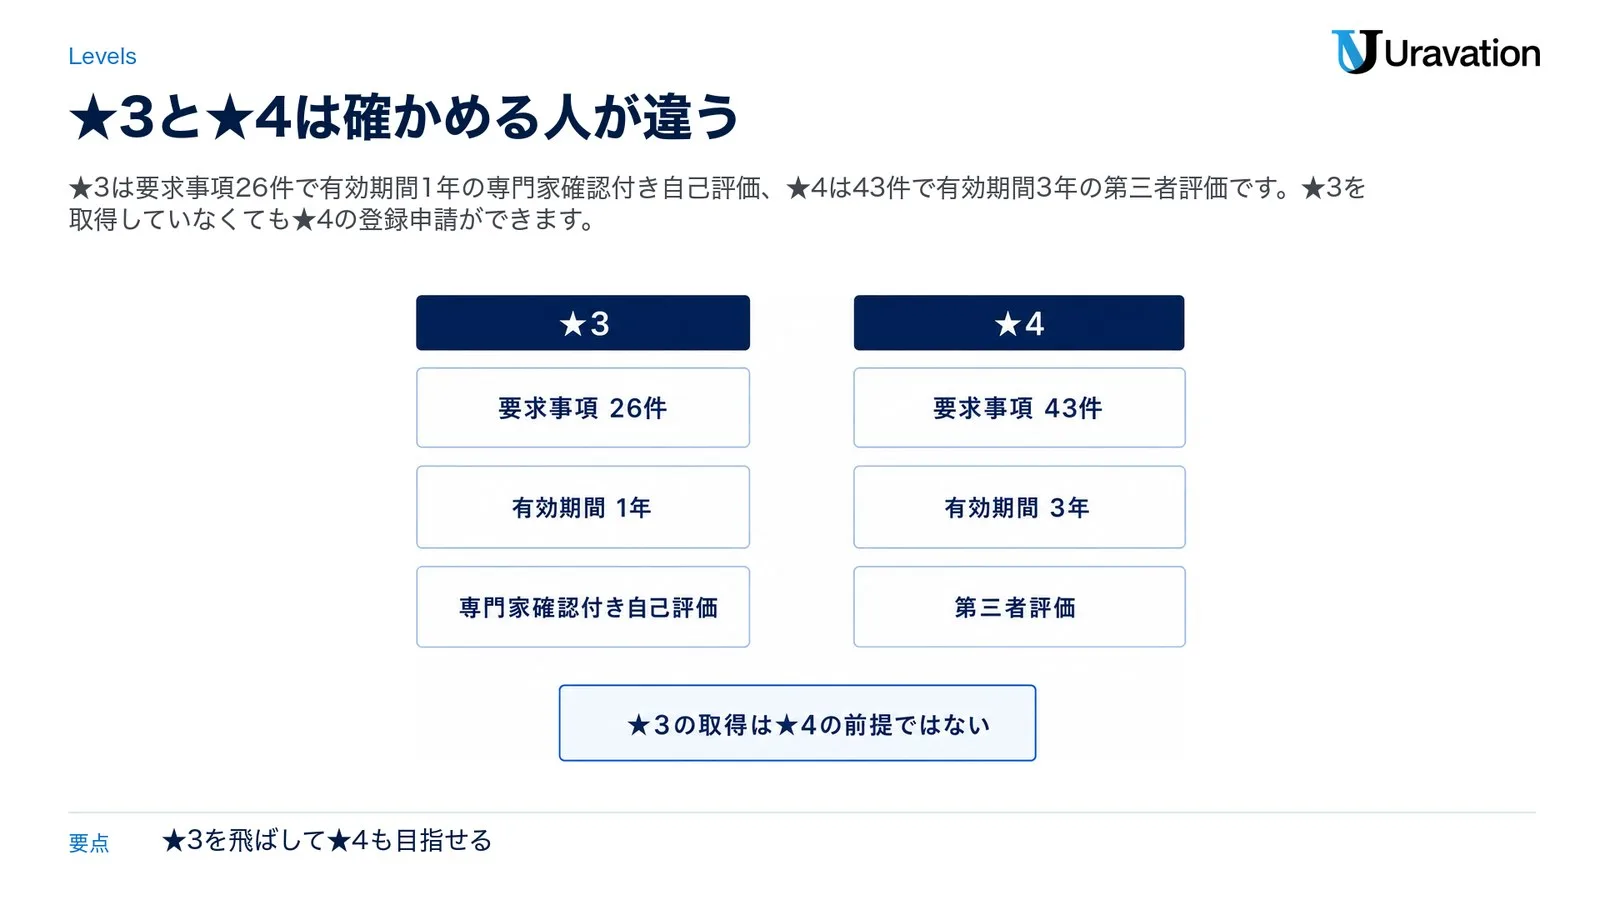
| 要求事項の数 | 26件 | 43件 |
| 確かめ方 | 専門家確認付き自己評価 | 第三者評価(評価機関の審査と技術検証) |
| 確かめる内容 | 自己評価の結果に係る文書の確認 | 文書確認に加えて実地審査と技術検証(脆弱性検査) |
| 有効期間 | 1年 | 3年 |
| 更新までの手続き | 年次で自己評価をして専門家の確認を受ける | 1年ごとに自己評価をして、結果を評価機関に出す。前回取得時に決めた適用範囲の変更や、要求事項・評価基準の達成に大きく影響する変更があれば、評価機関の評価を受け直す。更新の時(3年に1回)は第三者評価を受ける |
出典はIPAの概要説明資料と「詳細情報」です。★3を飛ばして★4を目指すこともできます。上位の段階は下位で求められる事項を全部含むので、「★3を事前に取得していなければ★4を取得できないという関係とはなりません」とIPAは書いています。
要求事項は7つの大分類に分かれる
2026年10月28日版(Ver.1.1)の★3・★4 要求事項・評価基準を数えると、件数は次のとおりで、概要説明資料の合計(26件・43件)と一致しました。
| 大分類 | ★3 | ★4 | ★3に入っている要求事項の例 |
|---|---|---|---|
| ガバナンスの整備 | 3件 | 6件 | セキュリティ推進活動部門、セキュリティ対応方針の策定 |
| 取引先管理 | 3件 | 5件 | 機密情報の取扱い、インシデント発生時の役割・責任 |
| リスクの特定 | 4件 | 6件 | 情報機器・OS・ソフトウェアに関する情報の把握、外部情報サービスの管理 |
| 攻撃等の防御 | 13件 | 21件 | ユーザIDの管理手続、パスワード設定ルール、適切なバックアップ |
| 攻撃等の検知 | 1件 | 3件 | ネットワーク接続・データの監視 |
| インシデントへの対応 | 1件 | 1件 | インシデント対応手順 |
| インシデントからの復旧 | 1件 | 1件 | 事業継続要件に沿った復旧準備 |
★3の26件を眺めると、機器の導入より、ルールを決めて回す項目が目立ちます。実際、IPAは「ポリシー策定などの組織的対策を多く含み」と説明しています(IPA「お助け隊サービス(新類型)実証事業」)。合格の線は、★3・★4とも定められた全ての要求事項・評価基準を満たすことです(IPA FAQ Q3-3)。ただし、自己評価等ガイドの別紙に決められた条件に当たる評価基準は、申告して★3確認責任者や評価機関に妥当と認められれば、評価の対象外にできます。また、不適合が見つかっても、是正して了承を得られれば取得できます(★4は、指摘から一定期間内、例として1か月以内に是正報告を出します)。
登録までの流れ
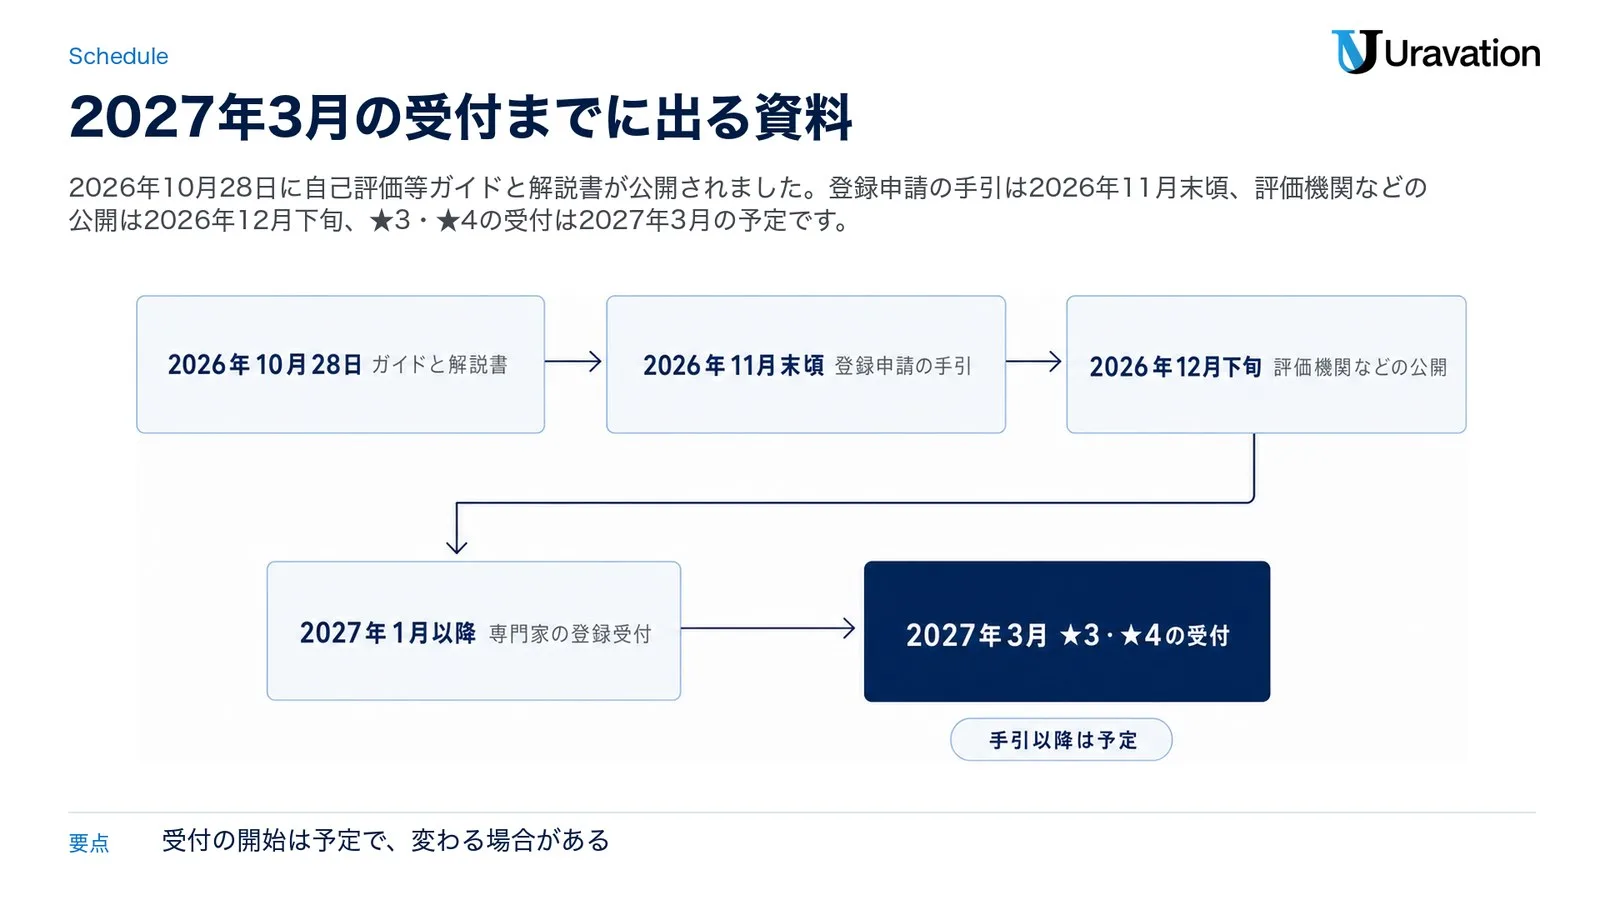
申請の細かい手続きを書いた「登録申請の手引」は2026年11月末頃に公表予定です(IPA FAQ Q3-1)。大きな流れは、次の順番で公表されています。
- 取得単位と適用範囲を決める。取得単位は原則として法人または個人事業主で、確認を受けたうえで事業部や企業グループを単位にすることもできます。
- 自己評価を記入する。★3・★4とも、要求事項・評価基準に沿って自社で記入します。
- 確認または評価を受ける。★3は社内外の★3確認責任者が内容を確かめ、了承すれば署名します。★4は評価機関が第三者評価と技術検証をして、評価報告書を出します。
- 経営層が自己適合宣言をする。担当者だけで完結する手続きではありません。
- IPAへ登録を申請する。問題がなければ台帳に登録・公開され、ロゴマークが発行されます。
評価にかかる時間の想定も出ています。文書確認が1日〜2日程度。★4はこれに実地審査と技術検証がそれぞれ1日〜2日程度加わります(事前準備と報告書作成を除く)。もちろん、これは確認の工程の話で、足りない対策を整える時間は別です。
いつから始まるか|2027年3月の受付までに出る資料
経済産業省は2026年10月9日の文書で「2027 年 3 月の制度開始に向け、準備を進めています」と書きました(経済産業省の注意喚起)。IPAのFAQも受付開始を2027年3月の予定としています。あくまで予定で、経済産業省の制度のページには、制度運営基盤の整備状況などで変わる可能性があるとの注記があります(経済産業省「SCS評価制度」)。
| 時期 | 出来事 | 状態 |
|---|---|---|
| 2026年3月 | 制度構築方針の公表 | 公表済み |
| 2026年9月18日 | 料金設定の公表 | 公表済み |
| 2026年10月〜2027年9月 | お助け隊サービス(新類型)の実証期間(IPAのページでは予定) | 実施中 |
| 2026年10月28日 | 自己評価等ガイド、第三者評価ガイド、技術検証ガイド、解説書の公開 | 公表済み |
| 2026年11月末頃 | 登録申請の手引 | 公表予定 |
| 2026年12月下旬 | 評価機関・技術検証事業者・研修事業者の公開、専門家の登録手続きの公表 | 公表予定 |
| 2027年1月以降 | 専門家の登録の受付と、専門家向け研修の開始、専門家の公開 | 予定 |
| 2027年3月 | ★3・★4の受付開始 | 予定 |
出典はIPAのお知らせ、料金設定のお知らせ、お助け隊サービス(新類型)実証事業のページと概要説明資料、FAQ(Q1-1・Q3-1・Q4-1・Q4-5・Q4-6)です。ここから言えるのは、確認を頼む専門家の名前が分かるのは2027年1月以降だということ。今の時点で「専門家に見てもらって★3の準備完了」と言える状況には、まだなっていません。
費用は登録料と、確認・評価の料金に分けて見る
「★3は年1万円で取れる」と読むと、間違えます。IPAが金額を公表しているのは、IPAに払う登録料です(IPA「料金設定のお知らせ」2026年9月18日)。
| 費用 | 金額(税込) | 読み方 |
|---|---|---|
| ★3の登録料 | 2028年3月31日までの申請は10,000円(1年分)、2028年4月1日以降の申請は20,000円(1年分) | 有効期間が1年なので、毎年の更新を前提に見る |
| ★4の登録料 | 60,000円(3年分) | 時期による差はない |
| ★3の専門家の確認料 | IPAの料金表とFAQに金額の記載なし | 確認を頼む専門家の公開は2027年1月以降の予定 |
| ★4の評価機関の評価料・技術検証料 | IPAの料金表とFAQに金額の記載なし | 評価機関の公開は2026年12月下旬の予定 |
| 足りない対策を整える費用 | 会社ごとに違う | 特定の製品の導入は求められていない(IPA FAQ Q2-5) |
正直なところ、★3の総額を今の時点で見積もる材料はそろっていません。確認料の相場を書いた公的な資料には、今回読んだ範囲では行き当たりませんでした。社内の稟議に数字が必要なら、登録料だけを確定の数字として書き、確認料と対策費は「評価機関と専門家の公開後に見積もる」と分けておくのが無難です。
取引先から聞かれた時の答え方|聞き返す4点と例文
聞かれて慌てる必要はありません。受付は始まっていないので、「まだ★を持っていない」は普通の答えです。一方で「任意だから関係ありません」と返すのも、もったいない。IPAのFAQは、★の取得を取引上の要件とするかは契約当事者間で決める、と書いています(Q1-3)。つまり取引先が要件にすること自体はありえて、話し合いの相手はその取引先です。
まず、相手の意図を次の4点で確かめます。
- どの段階か。★3か★4か。業務の内容で変わります。
- いつまでにか。受付は2027年3月の予定です。それより前の日付を言われたら、何を指すのかを聞きます。
- ★そのものが要るのか、対策の確認でよいのか。FAQは、要求事項・評価基準を共通のチェックリストとして使い、実施状況を確認する使い方も想定しています(Q1-4)。
- 範囲と費用の分担。会社全体か、特定の事業所か。対策費の話が出るなら、価格の交渉も一緒に扱います。
費用の話には手がかりがあります。経済産業省と公正取引委員会は、★に基づく対策の要請とその価格交渉について、独占禁止法・取適法上「問題とならない」想定事例と解説の文書を作っています(IPA「関連制度・施策」の案内)。個別の取引が問題になるかどうかの判断は、弁護士や所管の窓口に相談してください。
返信の文面は、次のような形が使えます(想定例です。自社の状態に合わせて書き換えてください)。
お問い合わせの件、ありがとうございます。SCS評価制度の★は、IPAの案内では2027年3月に受付開始の予定で、弊社は現時点で未取得です。現在、公開された自己評価等ガイドをもとに自社の対策を確認しているところです。
対応を検討するにあたり、貴社が求めていらっしゃる段階(★3または★4)、希望の時期、対象とする範囲、★の取得が必要か要求事項に沿った対策状況のご報告でよいかを教えていただけますと幸いです。
「確認しているところです」は、実際に始めてから書きましょう。やっていないことを書くと、後で自分たちが困ります。
準備の順番|棚卸しから、外部の手を借りる所まで
制度の開始を待たなくても、次の順番で進められます。どの段階を目指すかは、取引先の話を聞いてから決めても遅くありません。
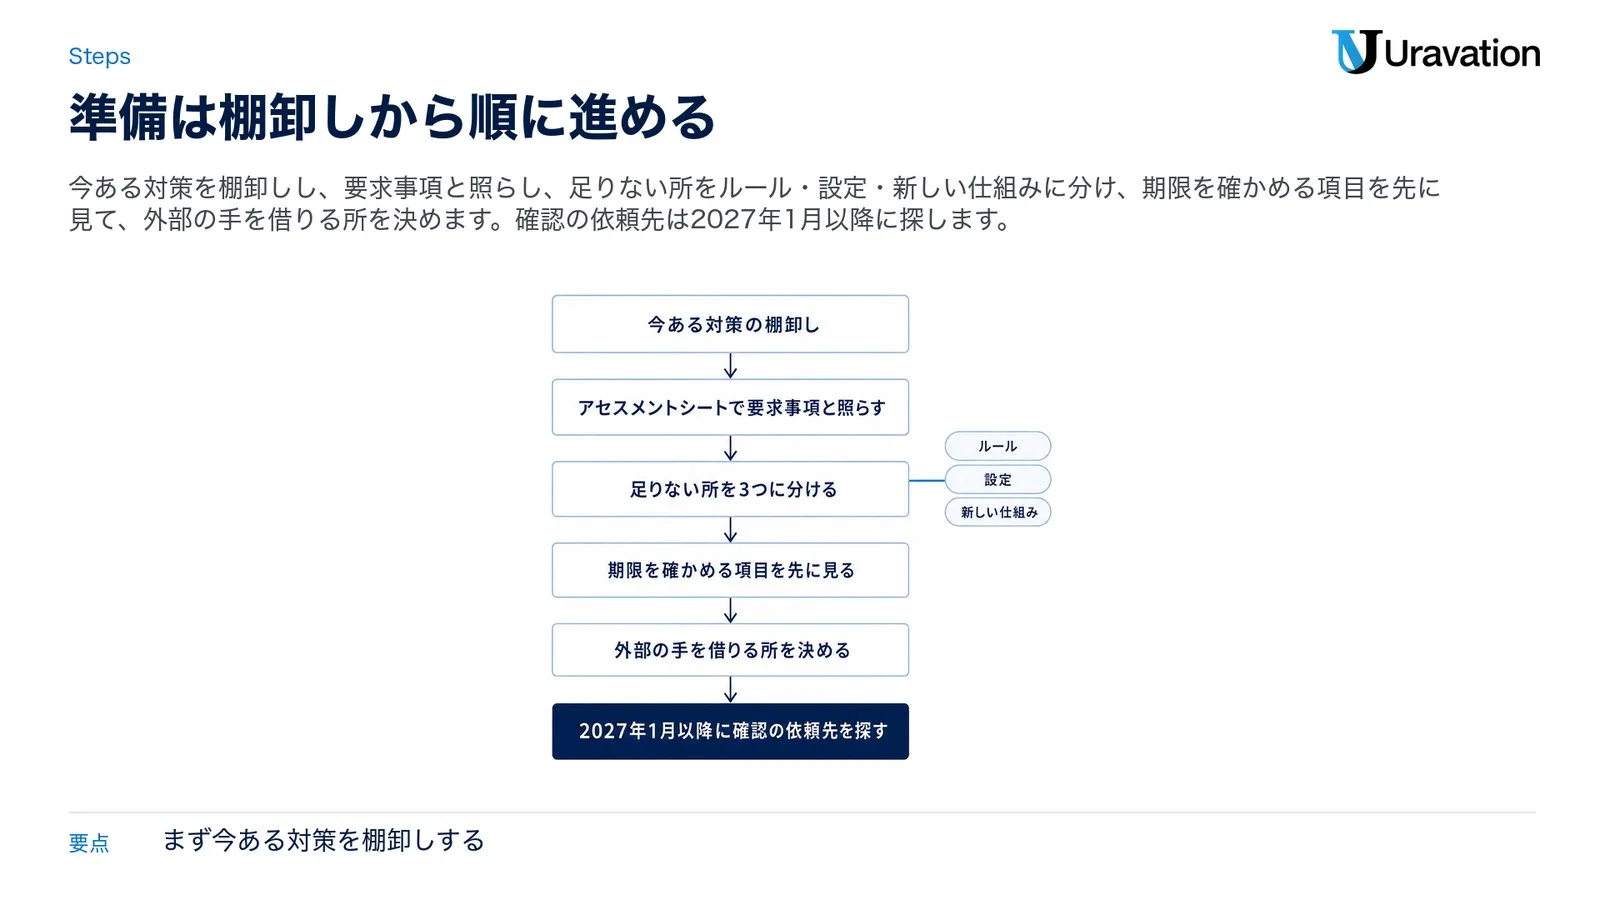
- 今ある対策を棚卸しする。会社で使っているパソコン、サーバ、ネットワーク機器、クラウドサービスを書き出します。適用範囲に入れるIT基盤の考え方は解説書に例があり、社員100〜300名程度の製造業を想定した設定事例も載っています(IPA「★3・★4 要求事項・評価基準 解説書」)。
- 要求事項と照らす。★3・★4 自己評価等ガイドと、別紙のアセスメントシートを使います。シートの利用は任意ですが、準備する証跡を前もって把握できるので、IPAは利用を推奨しています。
- 足りない所を3つに分ける。ルールを書けば済む所、設定を変えれば済む所、新しい仕組みや費用が要る所。最初の2つは社内で進めやすいはずです。ルールのひな形は、中小企業の情報セキュリティ対策ガイドライン第4.0版の付録5(情報セキュリティ関連規程のサンプル)が★3・★4の要求事項に対応する形で見直されています。
- 期限を確かめる項目を先に見る。たとえば評価基準4-4-4-2は、重大・高リスクと説明された脆弱性などを修正するアップデートを、リリースから14日以内に適用するよう求めています。やむを得ない場合はリスクを低減する対策をとる定めで、詳しい運用はガイドと解説書に書かれています。実際の更新の間隔を測っておくと、差が見えます。
- 外部の手を借りる所を決める。監視や検知を自社で持つのが難しければ、解説書も外部委託を選択肢に挙げています。委託する時は、委託先の報告を誰が受けるのかまで決めておきます。
- 2027年1月以降に確認の依頼先を探す。★3確認責任者は社内でも社外でも構いませんが、SCSセキュリティ専門家が担うことが求められていて、専門家になるには定められた資格と研修、登録が要ります(IPA FAQ Q4-4・Q5-3)。
まだ何も手を付けていない会社は、SECURITY ACTIONの自己宣言から始める手もあります。IPAは「SCS評価制度の★3・★4取得の準備段階として」案内しています。手順はSECURITY ACTIONの宣言のやり方と補助金の要件にまとめました。
ISMS(情報セキュリティマネジメントシステム)との関係も、よく聞かれる点です。IPAは、★3・★4は効果の高い管理策を抽出するベースラインアプローチをとり、ISMSとは相互補完的な制度だと位置づけています(FAQ Q1-8)。ISMSを取っていれば自動で★になる、とは書かれていません。
「入られた後」と「戻せるか」の準備は★3にも入っている
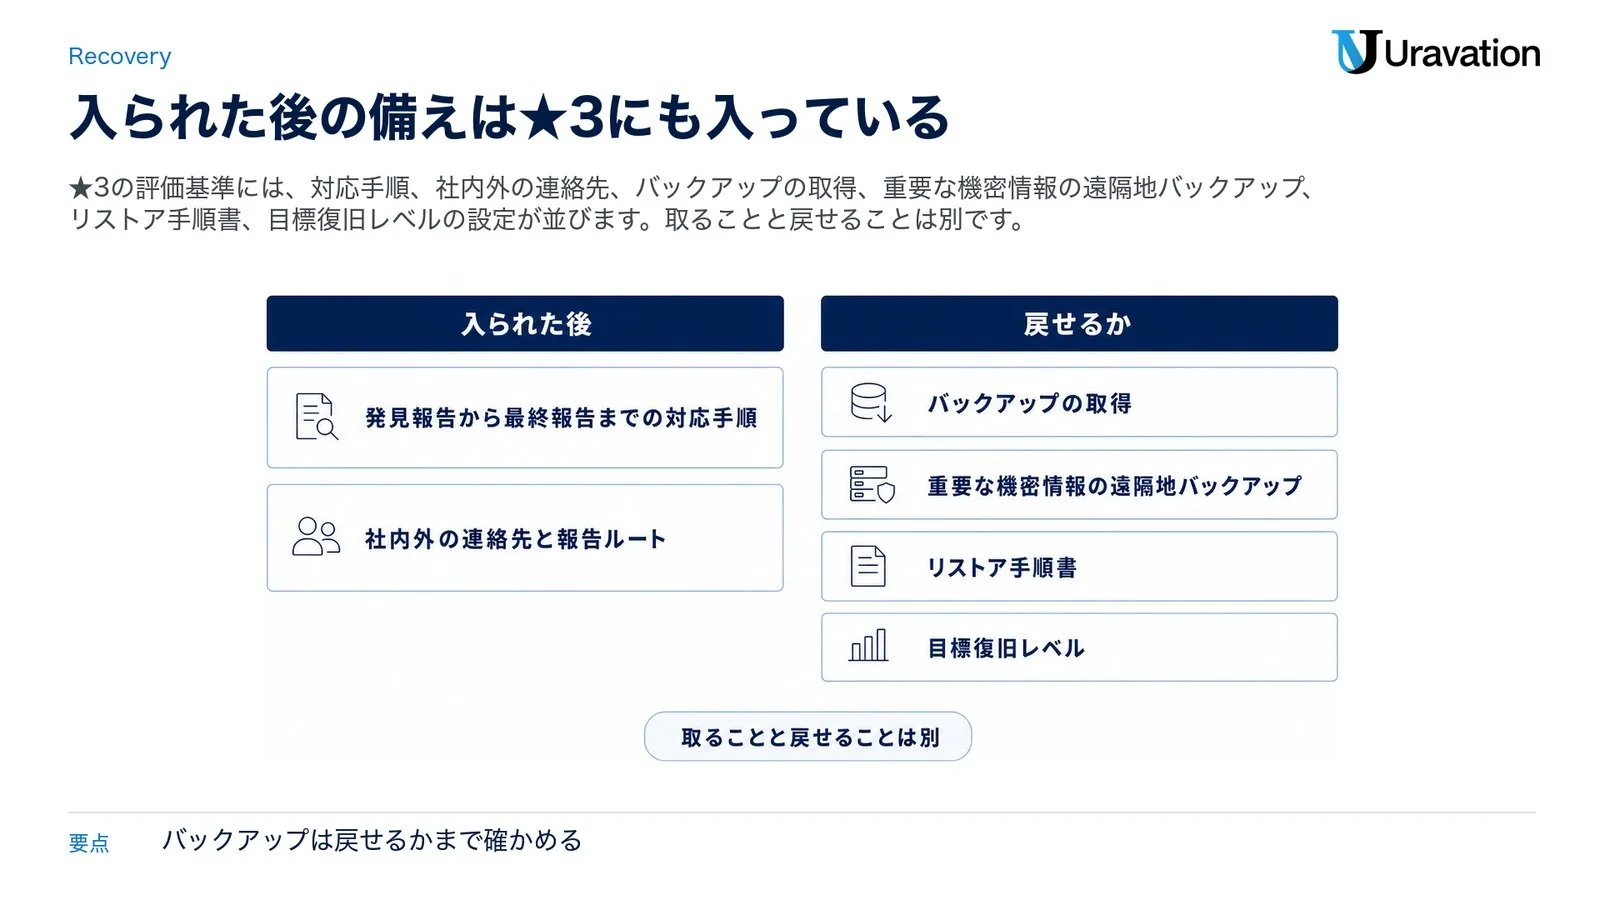
この制度を読んでいて一番実務に効くと感じたのは、侵入を防ぐ項目だけで終わらない点です。国家サイバー統括室は2026年10月9日の文書で「侵入を完全に防ぐことは困難です」と書きました(内閣官房 国家サイバー統括室)。★3の評価基準にも、入られた後の備えが並びます。
| 評価基準 | ★3で求められること(要約) | 点検の問い |
|---|---|---|
| 6-1-1-1 | 発見報告、初動、調査・対応、復旧、最終報告を含む対応手順を定める | 夜間や休日に異常を見つけた人は、最初に誰へ連絡するか |
| 6-1-1-2 | 社内外の連絡先と報告・情報共有のルートを定める | 取引先、委託先、関係当局の連絡先は1か所にまとまっているか |
| 4-3-4-1 | 取得対象、取得頻度、保管期間を定めてバックアップを取得する | 何を、どの頻度で、いつまで残すか決まっているか |
| 4-3-4-2 | 重要な機密情報は遠隔地バックアップも実施する | 重要な機密情報のバックアップが、主なバックアップの場所から離れた所(別の拠点やクラウドなど)にもあるか |
| 4-3-4-3 | バックアップ対象ごとにリストア手順書を整備する | 担当者が不在でも、手順書を見て戻せるか |
| 7-1-1-1 | 事業継続上重要なシステムについて業務の目標復旧レベルを決め、そこまで業務を戻す対策を整える | システムが止まった間、電話やFAXなど人手で業務を続けられるか |
「バックアップは取っている」で安心できない理由は、警察庁の統計にあります。令和8年上半期のランサムウェア被害の統計では、バックアップの取得状況は有効回答50件のうち「取得していた」が44件。一方、バックアップからの復元結果は有効回答40件のうち「復元できなかった」が29件でした。理由はバックアップの暗号化・消去が14件、運用の不備が8件、その他が7件です(警察庁「令和8年上半期」統計データ、統計編147〜149ページ)。取ることと戻せることは別だと分かります。
★4の評価基準7-1-1-2では、手順書どおりに目標復旧時間内で復元できることの確認まで求められます。★3を目指す会社でも、1回戻してみる価値はあります。汎用的なクラウドサービスを使っている場合のリストア手順書(4-3-4-3)は、事業者とデータの保証や復元の責任範囲を確かめたうえで、自社で実施する範囲の手順を整える形で代替できる、と解説書は説明しています。
被害に遭った時の動き方は、IPAの中小企業のためのセキュリティインシデント対応の手引き(全8ページ)が短くまとまっています。印刷して、すぐ手に取れる所に置いておくとよいでしょう。
教育だけでは止まらない範囲がある
警察庁の同じ資料は、ランサムウェアの侵入経路についてVPN機器が約5割を占め、標的型攻撃メール等の添付ファイルによる感染は少なくなっていると書いています(警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」)。研修は要求事項の一部ですが、VPN機器の更新や認証の設定は研修では片付きません。
AIを使う会社が棚卸しに足す物
生成AIや外部のAPIを使っているなら、棚卸しの表に入れます。★3の要求事項3-1-3は自社の機密情報を扱う外部情報サービスの管理で、利用時のセキュリティ要件の確認と、提供事業者との機密情報の取扱いの合意を求めています。JPCERT/CCは2026年10月の注意喚起で「不要となった、または漏えいが疑われるAPIトークンは速やかに無効化できるようにする」と書きました(JPCERT/CC 注意喚起)。誰がどの鍵を持っていて、誰が止められるのか。1枚にしておくと、入られた後の初動が変わります。
使える支援|お助け隊の新類型の実証と、補助金の枠
中小企業向けの支援は、性格の違う2つを分けて見ます。
★の取得を支援する「お助け隊サービス(新類型)」の実証
| 項目 | IPAの公表内容(2026年10月28日更新のページ) |
|---|---|
| 中身 | 課題を可視化する診断・助言、推奨されるITツールの導入、コンサルティングや教育をひとまとめにした伴走支援 |
| 参加費 | 無償。実証事業者から参加の費用を請求することはない |
| 期間 | 2026年10月〜2027年9月の1年間を予定。実証期間は最大で1年程度で、サービスの内容や期間は事業者ごとに違う。実証の後も続けるなら有償 |
| 提供者 | 公募で採択された15事業者 |
| 参加のしかた | 15事業者から選んで直接連絡する。複数の事業者への重複参加はできない |
| 注意点 | 要件が合わない時や予定数に達した時は参加できないことがある。制度創設に向けた意見の提出や情報提供への協力を求められる |
IPAのページには「現在多くの参加申込みをいただいております」とあり、事業者ごとに募集時期や条件が違います。各事業者の対象エリアや募集状況はIPAの実証事業のページで確かめてください。なお、当サイトは特定の事業者を勧めるものではありません。
今のお助け隊サービスと、セキュリティ対策推進枠
既存のお助け隊サービスは、★のためのサービスとは別物です。IPAは、現行のサービスを導入していても「★3の要求事項の一部しか達成することができません」と書いています。とはいえ、ネットワークや端末の監視を外部に任せる手段にはなります(IPA「サイバーセキュリティお助け隊サービス」)。次の表の条件に当てはまるサービスなら、その利用料は、デジタル化・AI導入補助金のセキュリティ対策推進枠で補助の対象です。
| 項目 | 事務局の公表内容(2026年11月2日に閲覧) |
|---|---|
| 補助の対象 | IPAのサービスリストに載り、IT導入支援事業者が登録したサービスの導入費用と利用料(最大2年分) |
| 補助率 | 小規模事業者は2/3以内、中小企業は1/2以内 |
| 補助額 | 50,000円〜150万円 |
| 受付中の回(2026年11月2日時点) | 7次締切分 2026年12月1日(火)17:00、交付決定は2027年1月19日(火)の予定。以降の回は事務局の事業スケジュールで確かめる |
出典はセキュリティ対策推進枠のページです。読み違えやすいのは、この枠の補助の対象としてSCS評価制度の登録料や専門家の確認料は書かれていない点です。「★を取る費用に補助金が出る」と言い切る説明を見たら、公募要領で確かめてください。手順はサイバーセキュリティお助け隊の補助金導入手順、回ごとの日程はデジタル化・AI導入補助金のスケジュールと締切を見てください。ほかの制度と比べたい時は中小企業が使える補助金の一覧も参考になります。
専門家を探す場面では、IPAの中小企業向けサイバーセキュリティ対策支援者リストもあります。ただし、ここに載っている専門家とSCSセキュリティ専門家は要件が異なります(IPA FAQ Q5-3)。同じものとして扱わないでください。
【要注意】SCS評価制度で読み違えやすい4つ
1. 「取らないと取引が止まる」は誤解
❌ 「★がないと取引できなくなる」
⭕ 任意の制度です。経済産業省は2026年4月27日、「評価を取得していないと商取引が規制される」「今すぐ評価を取得しないと入札から除外される」といった勧誘が報告されているとして、制度の趣旨・目的と異なると注意を呼びかけました(経済産業省の注意喚起)。IPAのFAQも、全ての基準を満たしていないことを理由に直ちに取引停止等が求められるものではないと答えています(Q1-4)。入札の要件になるかについての答えは「調達を行う機関の判断によるところです」(Q1-6)です。IPAの概要説明資料は、導入促進策の一つとして「政府調達での参照」などの検討を挙げています。公共の仕事を受けている会社は、発注機関の入札公告や仕様書で確かめてください。
2. 「この製品を入れれば★が取れる」は誤解
❌ 「EDRや資産管理システムを導入しないと基準を満たせない」
⭕ 特定のセキュリティ対策製品の導入は求められていません(IPA FAQ Q2-5)。評価基準が求めるのは機能や手順で、★3にはルールの項目が多く含まれます。製品の提案を受けたら、どの評価基準のどの部分を満たすのかを番号で聞いてみると、話が具体的になります。
3. 「もう全社が対象で始まっている」は誤解
❌ 「制度は始まっていて、今すぐ★を取らないと遅い」
⭕ ★3・★4の受付は2027年3月の予定です。業種や規模を問わず対象になり得るという意味で幅は広いものの、全社に取得を義務づける制度ではありません。
4. 「年1万円で★3が取れる」は誤解
❌ 「費用は登録料の10,000円だけ」
⭕ 登録料は2028年3月31日までの申請で10,000円(1年分)ですが、専門家の確認料と足りない対策を整える費用は別です。毎年の自己評価と確認の手間もかかります。
よくある質問
セキュリティ対策評価制度は義務ですか?
義務ではありません。★の取得は任意で、取引上の要件にするかは契約当事者間で決めます(IPA FAQ Q1-3)。取引先から求められた時は、段階・時期・範囲を確かめて話し合ってください。
いつから申請できますか?
★3・★4の登録申請は、2027年3月の受付開始が予定されています。申請の手順を書いた「登録申請の手引」は2026年11月末頃の公表予定です。
チェックリストはどこで手に入りますか?
IPAの「要求事項・評価基準」のページで、要求事項・評価基準のExcelと、自己評価に使うアセスメントシートのテンプレートを取得できます。2026年10月28日版以降を使ってください。
★3の確認は社内の情報システム担当者でもよいですか?
社内の人が務めることもできますが、誰でもなれるわけではありません。★3確認責任者はSCSセキュリティ専門家が担うことが求められていて、SCSセキュリティ専門家になるには、定められた資格、研修の受講、登録が要ります(IPA FAQ Q4-4・Q5-3)。専門家の登録手続きは2026年12月下旬に公表予定なので、社内に当てはまる人がいるかは、その案内で確かめてください。
補助金は使えますか?
今のお助け隊サービスのうち、IPAのサービスリストに載り、IT導入支援事業者が提供し事務局に登録されたサービスなら、利用料(最大2年分)がデジタル化・AI導入補助金のセキュリティ対策推進枠の補助の対象です。SCS評価制度の登録料や確認料が対象だという記載は、事務局のページにありません。★の取得支援としては、無償のお助け隊サービス(新類型)の実証があります。
★を取れば攻撃されませんか?
いいえ。★は取得や更新の時点で水準を満たしていることを示すもので、完全な安全を保証するものではないと、IPAの概要説明資料に書かれています。入られた後の手順と、バックアップから戻せるかの確認は別に必要です。
SCS評価制度で今決めること
★の登録申請の受付は2027年3月の予定で、慌てて申し込む物はまだありません。お助け隊サービス(新類型)の実証を使いたい場合は、募集状況が事業者ごとに違うので、先に確かめてください。経営者が決めるのは、誰を担当にするかと、取引先に聞かれた時に誰が答えるか。担当者は、まず機器とサービスの一覧を作り、アセスメントシートで★3の26件を見て、足りない所を3つに分けるところまで進めます。その過程で、復元の手順書と緊急連絡先だけは先に整えておくと、★を取るかどうかに関係なく役に立ちます。
制度の中身は2026年11月末頃、12月下旬、2027年1月以降と続けて明らかになります。IPAのメールニュースに登録しておくと、案内を受け取れます。なお、★の確認や評価、登録申請は、専門家・評価機関の公開を待って、そちらへ相談してください。
どの補助金が自社に合うか分からない時や、生成AIの社内ルールづくりで迷う時は、お問い合わせフォームからご相談ください。
運営元 Uravation より助成金を使ってAI研修を進める場合に、対象者の選び方・カリキュラム・効果測定・申請準備で確認しておく項目を、無料のチェックリストにまとめています。 AI研修導入40項目チェックリストを受け取る(無料)
参考・出典
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)・SCS評価制度の詳細情報 — IPA(2026-10-28更新、参照日: 2026-11-02)
- SCS評価制度 よくある質問 — IPA(2026-10-30更新、参照日: 2026-11-02)
- 要求事項・評価基準(SCS-400 Ver.1.1、SCS-410、SCS-620)— IPA(2026-10-29更新、参照日: 2026-11-02)
- SCS評価制度概要説明資料(PDF) — IPA(2026年10月、参照日: 2026-11-02)
- 料金設定のお知らせ(PDF) — IPA(2026-09-18、参照日: 2026-11-02)
- サイバーセキュリティお助け隊サービス(新類型)実証事業・関連制度・施策 — IPA(2026-10-28更新、参照日: 2026-11-02)
- サイバーセキュリティお助け隊サービス ユーザー向けサイト — IPA(2026-10-30更新、参照日: 2026-11-02)
- 中小企業の情報セキュリティ対策ガイドライン・中小企業向けサイバーセキュリティ対策支援者リスト — IPA(参照日: 2026-11-02)
- 不正アクセスによる情報漏えい等の事案を踏まえた注意喚起及び情報提供に係る協力依頼(PDF) — 経済産業省(2026-10-09、参照日: 2026-11-02)
- SCS評価制度(2026-10-28更新)・SCS評価制度に関する注意喚起(2026-04-27)— 経済産業省(参照日: 2026-11-02)
- セキュリティ対策推進枠|デジタル化・AI導入補助金2026 — 事務局(参照日: 2026-11-02)
- 不正アクセスによる漏えい等の事案を踏まえた対応について(PDF) — 内閣官房 国家サイバー統括室(2026-10-09、参照日: 2026-11-02)
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(PDF)・同 統計データ — 警察庁(参照日: 2026-11-02)
- 注意喚起 JPCERT-AT-2026-0030 — JPCERT/CC(参照日: 2026-11-02)
この記事は補助金ナビ編集部がお届けしました。
免責事項
本記事の情報は2026年11月2日に確認した経済産業省・IPA・補助金事務局などの公表資料に基づく参考情報です。制度の内容、予定、料金、補助金の締切は変わる場合があります。手続きの前に各公式サイトで最新の情報を確かめ、取引上・法律上の判断は専門家にご相談ください。本記事の情報に基づく判断の結果について、当サイトは一切の責任を負いません。